11月3日,2026年世界互联网大会“互联网之光”博览会在乌镇举办。网易智企易盾在本届博览会上发布AI原生安全产品体系,提出AI安全治理正从管控模型输出内容,转向对智能体执行行为的全链路管控,该成果获本届“互联网之光”首发成果证书。
随着大模型、AI智能体逐步接入企业知识库、业务工具与内部系统,AI不再局限于对话框问答,可自主发起数据查询、调用工具、执行业务指令。业内认为,传统仅针对AI输入、输出文本的内容安全治理模式,已经难以适配新风险:模型越狱、敏感数据外泄、智能体越权操作、深度伪造身份欺诈等新隐患持续凸显,AI本身也可能成为风险源头。
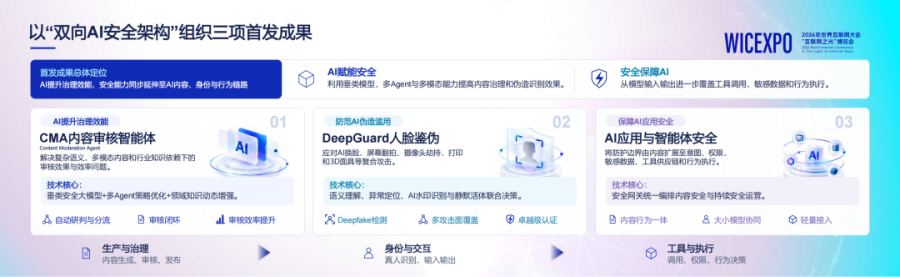
据网易智企副总经理、易盾业务负责人朱浩齐介绍,这套AI原生安全体系基于双向AI安全架构,核心逻辑概括为“AI for 安全,安全 for AI”:一方面依托垂类模型、多智能体协同能力赋能安全检测,替代大量人工规则研判,以AI手段应对AI带来的新型风险;另一方面围绕大模型交互、身份核验、数据访问、工具调用等环节设置安全围栏,限定AI的运行边界。
整套体系分为三层能力:AI内容与数据安全,覆盖AIGC内容审核、溯源分析;AI交互与身份安全,包含设备风控、人脸鉴伪等能力;AI模型与智能体安全,重点管控模型调用、智能体工具执行与供应链风险。本次同步对外公布三项落地能力:内容审核智能体CMA、DeepGuard人脸鉴伪、智能体安全管控平台。
据介绍,CMA审核智能体搭建人机协同审核闭环,在工单、短剧等场景下显著压缩审核时长、提升处理规模;DeepGuard人脸鉴伪跳出传统比对伪造特征的思路,通过视觉语义识别识别各类AI换脸、屏幕翻拍、视频注入攻击,相关能力已通过中国信通院可信AI专项评测,获评卓越级。智能体安全平台则重点解决“影子AI”难以监管的痛点,实现AI资产摸排、调用权限校验、操作行为审计追溯,防范越权执行。相关技术先后拿下UbiComp可信AI评测赛道第一名、东盟AI安全攻防赛优秀奖。
在同期举办的红亭安全论坛上,易盾内容安全负责人饶晓艳结合企业落地案例,梳理大模型规模化应用的治理思路。她提出,AI应用风险随应用阶段动态变化:内容生产阶段重点防范生成内容风险;对接知识库阶段聚焦数据权限与溯源;进入Agent自主执行阶段,风险集中在操作行为,仅靠输出端拦截存在短板。企业需搭建全链路防护,做好提示注入防护、内容分级处置、训练语料脱敏、多模态身份核验等工作。
业内认为,AI逐步向产业底层渗透、具备自主执行能力,安全治理思路需要同步迭代,由单点内容检测升级为覆盖内容、数据、身份、行为的体系化治理,安全能力将成为企业规模化落地AI的基础配套。
文 /广州日报新花城记者:倪明
广州日报新花城编辑:李光曼

 打开广州日报新花城,享受流畅体验